Non, la cybersécurité n’est pas réservée aux geeks, elle est devenue un sujet de communication stratégique ! 🤓 Mais alors, comment sensibiliser sans tomber dans le cliché ? De quelle manière capter l’attention et créer l’adhésion ?
À l’occasion de son meet-up spécial cybersécurité, le Club We Are COM a convié des experts de Veolia – leader mondial dans la gestion optimisée des ressources – et de Crédit Agricole SA – acteur de référence du secteur bancaire. 🚀 Informer, sans alarmer. Former, sans ennuyer. C’est parti pour un tour d’horizon des bonnes pratiques cyber.
La cybersécurité selon Veolia
 Caroline Leix,
Responsable communication à la DSI de l’activité Eau France de Veolia

Bonjour Caroline, pour commencer, quels sont les enjeux et les défis IT du groupe Veolia ?
Caroline : En tant que Responsable de la communication pour la Direction des Systèmes d’Information (DSI) de VeoliaFrance, activité Eau, je suis en charge des sujets IT, du digital, de la data, de l’IA et bien sûr de la cybersécurité. Dans cette optique, je m’attèle à valoriser les projets des équipes IT, à les faire connaître et surtout à porter leurs enjeux, souvent techniques mais tellement essentiels.
Je suis convaincue que dans un monde qui ne peut plus se passer de digital, c’est à nous communicants, de sensibiliser et d’expliquer que le moindre clic sur un mauvais lien risque d’exposer toute une organisation. Saviez-vous que 90 % des cyberattaques venaient d’une erreur humaine ? Aujourd’hui, la sécurité numérique est un enjeu de la plus haute importance, d’autant plus lorsqu’elle touche un domaine critique tels que l’eau potable. Autrement dit, nous devons faire en sorte que les sujets liés à la cyber soient compris, visibles, concrets et engageants.
C’est pourquoi, notre principal défi de COM IT, c’est l’adaptabilité de nos contenus. Dans une organisation très décentralisée, où chaque région dispose de sa propre DSI et fonctionne de manière presque autonome, nos communications doivent parler à chacun. Pour favoriser la sensibilisation en région, nous proposons donc des formats simples et accessibles, que nous diffusons sur des canaux variés.
Pouvez-vous nous en dire plus sur votre campagne de sensibilisation Réflexes Sciency ?
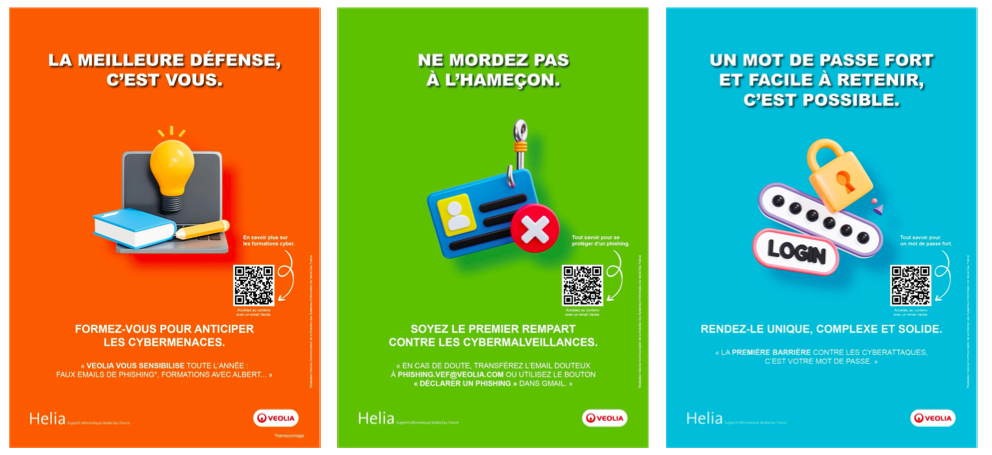
Caroline : En 2025, nous avons effectivement déployé une campagne de sensibilisation inédite : “Réflexes IT”. L’idée ? Sortir de notre zone de confort en cassant les codes classiques et un peu trop corporates, pour créer un univers graphique fort : identifiable, impactant et mémorisable. Dans un environnement interne déjà saturé en messages, il était essentiel que les visuels liés à la cybersécurité se démarquent clairement, tant par leur style que par leur tonalité.
Cette opération s’est structurée autour de trois temps forts :
- Mois de la cyber (octobre) : mettre l’accent sur les enjeux spécifiques de sensibilisation à la cyber.
- Protection des données : focus sur la protection des données sensibles de l’entreprise (dossiers, emails…).
- Réflexes IT : volet davantage opérationnel pour accompagner les collaborateurs sur des gestes simples à adopter au quotidien.
À cette occasion, l’ensemble de nos sites – des usines aux bureaux – ont été habillés d’affiches, conçus pour sensibiliser les collaborateurs aux enjeux clés de la cybersécurité : la formation aux bons réflexes numériques, la lutte contre le phishing ou encore la gestion sécurisée des mots de passe. Enfin, des QR codes encouragent nos collaborateurs à aller plus loin dans l’adoption des bonnes pratiques.
En parallèle et tout au long de l’année, des actions concrètes sont également menées avec pour objectif d’ancrer durablement les bons réflexes de cybersécurité au sein des équipes. Ce matin encore, j’étais sur le point de cliquer sur un mail de phishing… Il est important de communiquer régulièrement et sur la durée, face à des tentatives de fraudes toujours plus réalistes.
Pour finir, avez-vous des enseignements à nous partager en matière de cybersécurité ?
Caroline : Prévention et vigilance ! Ce que je retiens, c’est que la répétition est indispensable : on ne sensibilise pas une seule fois dans l’année, on crée des réflexes tout au long de l’année. La communication doit simplifier et multiplier ses messages, afin que tous se sentent directement concernés par la cybersécurité. Notre rôle est avant tout pédagogique : nous devons traduire des enjeux techniques en messages accessibles, concrets, parfois même ludiques, afin d’engager durablement les collaborateurs.
La cybersécurité selon Crédit Agricole SA
 Julie Bureth,
Responsable animation et communication LMSI chez Groupe Crédit Agricole
 Olivier Baraton,
Secrétaire général Cybersécurité & Risques IT Groupe Crédit Agricole
Bonjour à tous les deux, pouvez-vous nous présenter votre périmètre d’action autour de la cybersécurité chez Crédit Agricole SA ?
Julie : En charge de la communication pour la ligne métier Systèmes d’Information de Crédit Agricole SA, j’anime au quotidien une communauté de collaborateurs et de partenaires IT. C’est en nous appuyant sur des équipes opérationnelles, comme celle d’Olivier, ainsi que sur des relais de COM en local, que nous portons les sujets de cybersécurité au plus près du terrain. Finalement, notre mission, c’est l’acculturation.
Olivier : Secrétaire Général de la Direction Cybersécurité & Risques IT, ma priorité est de sensibiliser et d’engager les collaborateurs du groupe, en France comme à l’international. Ma conviction ? Pour capter l’attention sur des sujets complexes, dans un environnement déjà saturé en messages, il faut interpeler sans inquiéter.
En effet, aujourd’hui, ne rien savoir sur la cybersécurité est extrêmement risqué. Et pourtant, encore trop de gens perçoivent ce sujet comme compliqué, technique et anxiogène. Face à des collaborateurs qui estiment ne pas avoir le temps de s’y intéresser, il nous faut interpeller intelligemment, créer de l’intérêt et surtout démontrer que la cybersécurité n’est pas réservée aux experts, elle nous concerne tous, aussi bien le stagiaire que le dirigeant.
Justement, quelles communications mettez-vous en place pour interpeler sans inquiéter ?
Olivier : L’année dernière, nous avons choisi de lancer une campagne baptisée “Le Maillon Fort”. L’objectif ? Renverser le discours habituel, sortir de l’idée classique et anxiogène du maillon faible. Plutôt que de pointer du doigt les erreurs, nous avons donc préféré valoriser les bons comportements : la création d’un mot de passe robuste, le signalement d’un mail suspect… Cette campagne multicanale a été déclinée en print, en digital, sur l’intranet, en IPTV, et même sur nos fonds d’écran Teams – un réusssite. 😊 Il est essentiel d’intégrer ce type de messages dans des moments du quotidien, pour les rendre visibles et mémorables.
Plus récemment, nous avons opté pour un virage plus créatif avec notre campagne « les animaux de la cybersécurité ». À la façon des fables de La Fontaine, cette opération illustrait les comportements à ne surtout pas adopter à travers des métaphores animalières, comme le paon qui en dit beaucoup trop sur les réseaux sociaux. 😊 Malgré de nombreuses contraintes, notamment graphiques, à l’échelle du groupe, cette campagne a été validée et une vidéo slamée, pédagogique et décalée a été réalisée. C’est un format très adaptable, que nous avons déjà décliné pour nos entités à l’étranger.
Toujours dans un objectif de sensibilisation et une volonté de créativité, nous avons lancé une fiction sonore immersive, à la manière de la série Calls. Cette expérience de gaming plonge les collaborateurs dans une histoire où chacune de leurs décisions influence la suite du scénario. Le but du jeu ? Vous réussissez ou vous êtes licencié, virtuellement bien sûr !
Et comme la gamification est un levier puissant, nous avons également mis au point un jeu vidéo interne. C’était dans le cadre du Black November que nous avons proposé aux collaborateurs de participer à une série de défis ludiques à travers un parcours digital immersif. Pour avancer dans le jeu, ils devaient répondre correctement à des questions de cybersécurité, accumuler des points et ainsi gagner leur place pour un combat final contre le boss. Résultat ? L’ensemble du groupe s’est mobilisé autour de cette approche interactive et collective.
Et en externe ?
Olivier : En externe, une campagne a été menée auprès de la Gen Z, cette génération très connectée, qui clique très voire trop vite. Pour parler à cette cible, nous avons choisi de reprendre ses codes sur les réseaux sociaux avec des stickers décalés et des accroches inspirées. « POV : tu cliques trop vite », voilà un contenu qui se partage, fait réagir et permet de créer de l’attention là où il y avait de la distance.
Côté influence, nous avons également collaboré avec un YouTubeur, pour expliquer comment les hackers exploitent les informations de nos comptes sociaux.
Et bien sûr, nous menons régulièrement des campagnes anti-phishing. C’est en créant le doute, qu’on provoque la discussion et que les bons réflexes s’installent.
Et pour finir, quels sont vos objectifs pour l’avenir ?
Olivier : Même si nos campagnes ont réussi à faire baisser le taux de phishing, les réflexes ne sont pas encore complètement acquis. Il nous faut et nous faudra persévérer, continuer à expérimenter, à tester et à affiner nos formats.
Le véritable objectif, c’est de favoriser la parole, que les gens osent parler de cyber entre eux. « Tu l’as reçu toi aussi ce mail bizarre ? » C’est là que commence la vraie cybersécurité, lorsqu’elle intègre les communications humaines.
Illustration : Freepik
📽 Le replay du meet-up du Club We Are COM et le support de présentation du meet-up